
Cách tích hợp hệ thống công nghệ với hệ thống hiện có
Mục lục
- Khảo sát hệ thống hiện có trước khi thiết kế kết nối
- Chuyển yêu cầu nghiệp vụ thành yêu cầu tích hợp có thể kiểm thử
- Chọn kiến trúc tích hợp theo đặc tính của luồng dữ liệu
- Chuẩn hóa mô hình dữ liệu và quy tắc ánh xạ
- Thiết kế cơ chế lỗi, retry và đồng bộ trạng thái
- Bảo mật kết nối ngay từ thiết kế
- Kiểm thử kết nối từ từng giao diện đến toàn bộ quy trình
- Chuyển sang hệ thống mới mà không làm gián đoạn hệ thống hiện có
- Giám sát tích hợp sau khi đưa vào vận hành
Tích hợp hệ thống công nghệ với hệ thống hiện có cần bắt đầu từ khảo sát yêu cầu, xác định điểm kết nối và kiến trúc tích hợp, sau đó chuẩn hóa dữ liệu, triển khai giao diện, kiểm thử liên thông, bảo mật và chuyển đổi sang vận hành có kiểm soát.
Tích hợp một hệ thống công nghệ mới không đơn thuần là tạo kết nối kỹ thuật giữa hai phần mềm. Hệ thống mới phải trao đổi đúng dữ liệu, thực hiện đúng quy trình nghiệp vụ, tuân thủ quyền truy cập và tiếp tục hoạt động ổn định khi một thành phần bị chậm, lỗi hoặc thay đổi.
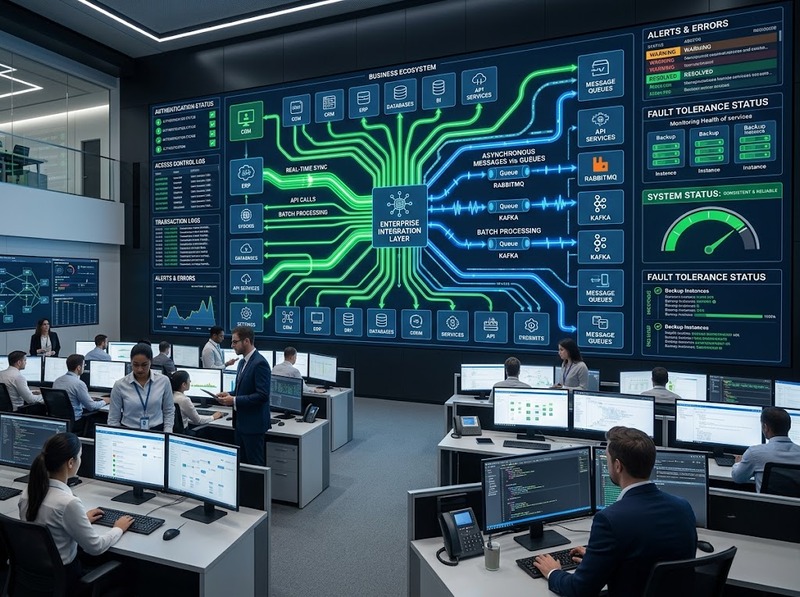
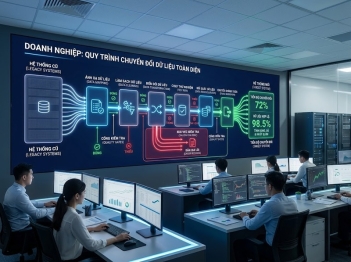
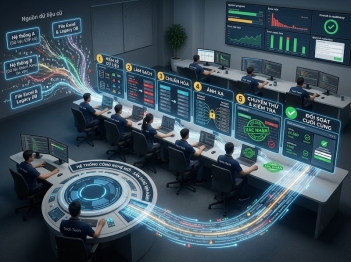
Vì vậy, quá trình tích hợp thường đi theo chuỗi: khảo sát hệ thống hiện có → xác định yêu cầu và điểm tích hợp → thiết kế kiến trúc → chuẩn hóa dữ liệu và giao diện → triển khai kết nối → kiểm thử → chuyển đổi có kiểm soát → giám sát vận hành.
Điểm khó nhất thường không nằm ở việc “kết nối được”, mà ở việc bảo đảm hai hệ thống hiểu cùng một dữ liệu và duy trì đúng trạng thái nghiệp vụ. Một API có thể trả HTTP 200 nhưng quá trình tích hợp vẫn thất bại nếu mã khách hàng bị ánh xạ sai, giao dịch được ghi hai lần hoặc trạng thái giữa hai hệ thống không đồng nhất.
Khảo sát hệ thống hiện có trước khi thiết kế kết nối
Bước đầu tiên là xác định chính xác hệ thống mới sẽ tham gia vào môi trường công nghệ nào. Nếu bỏ qua bước này, nhóm triển khai rất dễ thiết kế một giao diện đúng về kỹ thuật nhưng không phù hợp với dữ liệu, quy trình hoặc giới hạn của hệ thống đang vận hành.
Phạm vi khảo sát cần làm rõ ít nhất:
· Hệ thống nào đang sở hữu từng loại dữ liệu
· Hệ thống nào tạo, đọc, cập nhật hoặc xóa dữ liệu
· Những quy trình nghiệp vụ nào sẽ đi qua kết nối mới
· API, cơ sở dữ liệu, file trao đổi, message broker hoặc giao thức nào đang có
· Phương thức xác thực và phân quyền hiện hành
· Tần suất, khối lượng và kích thước dữ liệu trao đổi
· Giới hạn về hiệu năng, thời gian đáp ứng và cửa sổ bảo trì
· Các hệ thống phụ thuộc ở phía trước và phía sau
· Cơ chế ghi log, cảnh báo, sao lưu và khôi phục hiện tại
Cùng một nhu cầu đồng bộ dữ liệu có thể dẫn đến những kiến trúc rất khác nhau. Một nghiệp vụ cần phản hồi ngay có thể sử dụng API đồng bộ, trong khi hàng triệu bản ghi phục vụ báo cáo định kỳ có thể thích hợp hơn với xử lý theo lô hoặc pipeline dữ liệu.
Đối với hệ thống cũ, cần kiểm tra thêm phiên bản phần mềm, giao thức được hỗ trợ, encoding, định dạng ngày giờ, khóa định danh, giới hạn kết nối và khả năng thay đổi mã nguồn. Những hạn chế này quyết định hệ thống mới có thể kết nối trực tiếp hay cần một lớp trung gian.
Chuyển yêu cầu nghiệp vụ thành yêu cầu tích hợp có thể kiểm thử
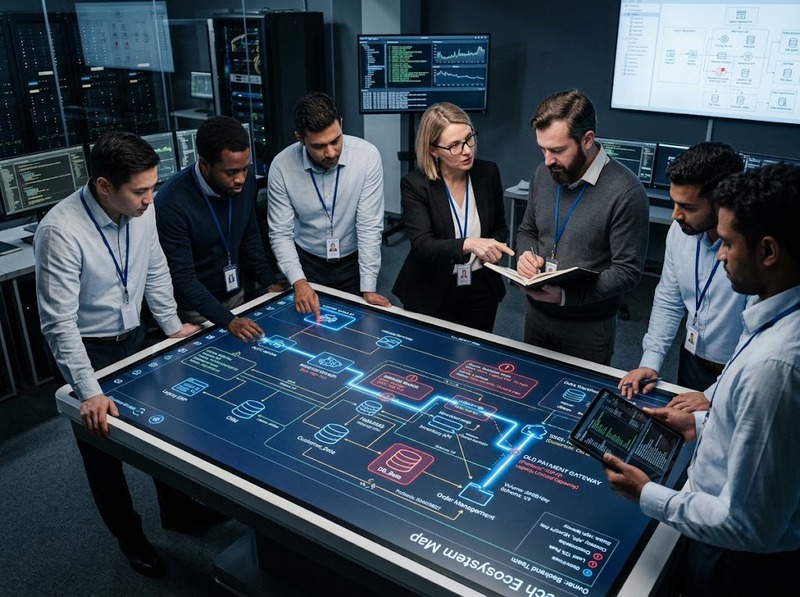
Sau khi hiểu môi trường hiện tại, yêu cầu tích hợp phải được mô tả bằng các luồng dữ liệu và hành vi cụ thể.
Thay vì ghi “CRM tích hợp với ERP”, cần xác định rõ:
Nguồn → sự kiện → dữ liệu → đích → kết quả mong đợi
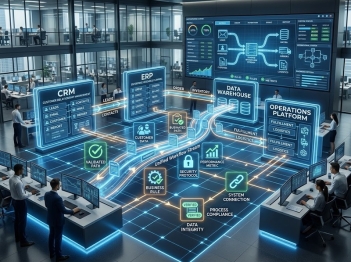
Ví dụ: khi hồ sơ khách hàng được xác nhận trên CRM, mã khách hàng, thông tin thanh toán và trạng thái phải được gửi sang ERP; ERP trả lại mã xử lý và CRM cập nhật trạng thái tương ứng.
Mỗi luồng nên xác định:
· Hệ thống nguồn và hệ thống đích
· Sự kiện kích hoạt
· Trường dữ liệu bắt buộc và tùy chọn
· Quy tắc kiểm tra dữ liệu
· Quy tắc ánh xạ giữa hai hệ thống
· Điều kiện thành công
· Điều kiện lỗi
· Thời gian phản hồi hoặc độ trễ chấp nhận được
· Cách xử lý khi gửi lại yêu cầu
· Cách đối soát khi trạng thái hai bên không khớp
Các yêu cầu phi chức năng cũng phải được lượng hóa khi có thể. “Hệ thống phải nhanh” không đủ để kiểm thử; cần xác định tải dự kiến, thời gian đáp ứng mục tiêu, số giao dịch đồng thời hoặc thời gian tối đa cho phép để hoàn tất quá trình đồng bộ.
Những chỉ tiêu này không có một ngưỡng chung cho mọi dự án. Chúng phải được xác lập từ nghiệp vụ, năng lực của hệ thống hiện tại và mức dịch vụ mà tổ chức thực sự cần.
Chọn kiến trúc tích hợp theo đặc tính của luồng dữ liệu
Không phải mọi kết nối đều nên triển khai theo một mô hình. Kiến trúc phù hợp phụ thuộc vào mức độ tức thời, khả năng chịu gián đoạn, khối lượng dữ liệu và mức phụ thuộc có thể chấp nhận giữa các hệ thống.
Tích hợp trực tiếp qua API
API thích hợp khi hệ thống cần yêu cầu và nhận kết quả trong thời gian ngắn, chẳng hạn kiểm tra tồn kho, lấy hồ sơ khách hàng hoặc tạo một giao dịch.
Ưu điểm là luồng xử lý rõ và phản hồi nhanh. Đổi lại, hai hệ thống có thể phụ thuộc trực tiếp vào tính sẵn sàng của nhau. Nếu hệ thống B ngừng hoạt động, yêu cầu từ hệ thống A có thể phải chờ, thử lại hoặc thất bại.
REST API là một lựa chọn phổ biến, nhưng việc dùng REST không tự động làm cho tích hợp an toàn hoặc ổn định. NIST SP 800-228 nhấn mạnh việc bảo vệ API trong cả giai đoạn trước runtime và runtime; do đó thiết kế cần xem xét xác thực, ủy quyền, kiểm soát endpoint, schema, lưu lượng và giám sát chứ không chỉ định dạng request/response.
Tích hợp bất đồng bộ bằng hàng đợi hoặc sự kiện
Khi hai hệ thống không cần hoàn thành cùng một giao dịch tại cùng thời điểm, message queue hoặc event broker giúp giảm phụ thuộc trực tiếp.
Hệ thống nguồn có thể phát một sự kiện, còn hệ thống đích xử lý khi có khả năng. Cách này phù hợp với quy trình chấp nhận độ trễ nhưng cần khả năng chịu lỗi tốt hơn.
Đổi lại, kiến trúc bất đồng bộ phải giải quyết thêm thứ tự sự kiện, thông điệp trùng lặp, retry, dead-letter queue và eventual consistency. “Đã gửi message” cũng không đồng nghĩa với “nghiệp vụ đã hoàn tất”.
Tích hợp theo lô
Batch integration phù hợp khi dữ liệu không cần đồng bộ tức thời, ví dụ tải dữ liệu báo cáo cuối ngày hoặc chuyển khối lượng lớn bản ghi.
Thiết kế đơn giản hơn so với xử lý realtime trong một số trường hợp, nhưng phải có cơ chế phát hiện file thiếu, bản ghi lỗi, chạy lại một phần và đối soát sau xử lý.
Sử dụng lớp trung gian tích hợp
Khi nhiều hệ thống phải giao tiếp với nhau hoặc hệ thống cũ khó thay đổi, API gateway, integration platform, ESB hay lớp adapter có thể tách biệt các khác biệt về giao thức và mô hình dữ liệu.
Lớp trung gian giúp giảm số kết nối point-to-point, nhưng cũng trở thành một thành phần vận hành cần được quản lý. Nếu mọi logic nghiệp vụ bị đưa vào middleware mà không có ranh giới rõ ràng, kiến trúc có thể tạo thêm phụ thuộc thay vì giảm chúng.
Chuẩn hóa mô hình dữ liệu và quy tắc ánh xạ
Nhiều lỗi tích hợp phát sinh vì hai hệ thống dùng cùng một từ nhưng biểu diễn dữ liệu khác nhau.
Một hệ thống có thể lưu trạng thái khách hàng bằng 1/0, hệ thống khác dùng ACTIVE/INACTIVE. Một hệ thống dùng mã sản phẩm nội bộ, hệ thống còn lại dùng mã ERP. Ngày giờ có thể khác múi giờ; giá trị tiền có thể khác đơn vị hoặc quy tắc làm tròn.
Vì vậy, cần tạo data mapping xác định:
|
Thành phần |
Cần xác định |
|
Trường nguồn |
Dữ liệu lấy từ đâu |
|
Trường đích |
Dữ liệu được ghi vào đâu |
|
Kiểu dữ liệu |
Chuỗi, số, ngày giờ, Boolean... |
|
Quy tắc chuyển đổi |
Format, đơn vị, mã hóa, làm tròn |
|
Giá trị bắt buộc |
Có được để trống hay không |
|
Danh mục mã |
Cách chuyển mã giữa hai hệ thống |
|
Khóa định danh |
Cách nhận diện cùng một thực thể |
|
Xử lý lỗi |
Làm gì khi dữ liệu không hợp lệ |
Khóa định danh đặc biệt quan trọng. Nếu không có quy tắc nhận diện duy nhất một khách hàng, đơn hàng hoặc giao dịch, hệ thống có thể tạo bản ghi trùng dù kết nối kỹ thuật hoạt động bình thường.
Schema và hợp đồng giao diện cũng nên được quản lý theo phiên bản. Khi một bên thêm, xóa hoặc đổi ý nghĩa trường dữ liệu, thay đổi phải được kiểm tra về khả năng tương thích thay vì cập nhật trực tiếp trên môi trường vận hành.
Thiết kế cơ chế lỗi, retry và đồng bộ trạng thái
Tích hợp phải được thiết kế với giả định lỗi chắc chắn sẽ xảy ra: mạng bị ngắt, API timeout, dữ liệu sai, hệ thống đích quá tải hoặc một bước trong chuỗi xử lý thất bại.
Retry chỉ an toàn khi biết rõ một yêu cầu có thể gửi lại hay không. Ví dụ, gửi lại một lệnh “tạo thanh toán” không có cơ chế chống trùng có thể tạo hai giao dịch thay vì khôi phục giao dịch đầu tiên.
Với các thao tác có nguy cơ lặp, cần sử dụng cơ chế như idempotency key, transaction identifier hoặc quy tắc deduplication để một yêu cầu được gửi nhiều lần vẫn chỉ tạo một kết quả nghiệp vụ mong muốn.
Retry cũng cần giới hạn. Thử lại liên tục khi hệ thống đích đang quá tải có thể khiến sự cố nghiêm trọng hơn. Cách triển khai thường phù hợp hơn là giới hạn số lần thử, tăng dần khoảng chờ và chuyển các trường hợp không xử lý được sang hàng đợi lỗi để kiểm tra.
Đối với quy trình gồm nhiều hệ thống, cần xác định thêm:
· Trạng thái nào được xem là hoàn tất
· Thành phần nào là nguồn trạng thái chính
· Khi nào cần rollback
· Khi nào không thể rollback và phải dùng giao dịch bù
· Cách phát hiện bản ghi mất đồng bộ
· Cách đối soát và sửa sai
Đây là khác biệt giữa một kết nối “chạy được trong thử nghiệm” và một tích hợp có thể vận hành lâu dài.
Bảo mật kết nối ngay từ thiết kế
Kết nối mới đồng thời tạo ra một bề mặt truy cập mới. Vì vậy, bảo mật phải nằm trong kiến trúc tích hợp thay vì được thêm vào sau khi API đã hoàn thành.
Các kiểm soát cần được xác định theo rủi ro thực tế:
· Xác thực hệ thống hoặc người dùng gọi giao diện
· Phân quyền theo chức năng và tài nguyên
· Mã hóa dữ liệu trên đường truyền
· Quản lý secret, token, certificate và vòng đời khóa
· Hạn chế dữ liệu được trả về
· Kiểm tra input và schema
· Giới hạn tài nguyên hoặc lưu lượng phù hợp
· Ghi log các thao tác quan trọng
· Theo dõi lỗi xác thực và hành vi bất thường
· Quản lý version và danh mục API đang hoạt động
OWASP API Security Top 10 2023 đặc biệt lưu ý các nhóm rủi ro như broken object level authorization, broken authentication, unrestricted resource consumption và broken function level authorization. Điều đó có nghĩa một request hợp lệ về cú pháp vẫn có thể không được phép truy cập đúng đối tượng hoặc chức năng.
Quyền truy cập vì thế phải được kiểm tra tại điểm thực thi, không nên chỉ dựa vào việc request đã đi qua mạng nội bộ hoặc đã có token.
Kiểm thử kết nối từ từng giao diện đến toàn bộ quy trình
Integration testing không nên chỉ kiểm tra trường hợp thành công. Mục tiêu là chứng minh các thành phần vẫn trao đổi đúng khi gặp dữ liệu biên, lỗi kỹ thuật và điều kiện vận hành thực tế.
Một chiến lược kiểm thử đầy đủ thường gồm nhiều lớp.
Kiểm thử hợp đồng giao diện
Xác nhận endpoint, schema, kiểu dữ liệu, trường bắt buộc, status code và quy tắc phiên bản đúng với đặc tả.
Kiểm thử tích hợp từng hệ thống
Kiểm tra hệ thống mới khi giao tiếp với API, database, message broker hoặc adapter thật hay môi trường mô phỏng đủ chính xác.
Kiểm thử end-to-end
Thực hiện toàn bộ luồng nghiệp vụ qua các hệ thống liên quan. Một đơn hàng chẳng hạn phải được kiểm tra từ điểm phát sinh đến khi trạng thái cuối cùng được ghi đúng ở các hệ thống cần thiết.
Kiểm thử lỗi
Phải chủ động kiểm tra timeout, mất kết nối, response sai, message trùng, message đến sai thứ tự, dữ liệu thiếu, token hết hạn và hệ thống đích không sẵn sàng.
Kiểm thử hiệu năng
Tải thử nghiệm nên phản ánh tải dự kiến và các thời điểm cao điểm có ý nghĩa với nghiệp vụ. Không chỉ theo dõi thời gian phản hồi trung bình mà còn cần quan sát tỷ lệ lỗi, throughput, hàng đợi tồn đọng và tài nguyên của các hệ thống liên quan.
Kiểm thử bảo mật
NIST SP 800-115 xem kiểm thử kỹ thuật là một phần của quá trình xác định lỗ hổng và kiểm tra việc đáp ứng yêu cầu bảo mật. Trong tích hợp, phạm vi này cần bao gồm API, cấu hình kết nối, cơ chế xác thực, phân quyền và dữ liệu được trao đổi.
Một kết nối chỉ nên được chấp nhận khi tiêu chí pass/fail đã được xác định trước. Nếu không, kết quả “kiểm thử thành công” rất dễ trở thành đánh giá chủ quan.
Chuyển sang hệ thống mới mà không làm gián đoạn hệ thống hiện có
Sau khi kiểm thử, triển khai production vẫn là một giai đoạn riêng vì môi trường thật có tải, dữ liệu và phụ thuộc mà môi trường thử nghiệm khó tái hiện hoàn toàn.
Không nên mặc định phải chuyển toàn bộ trong một lần. Tùy kiến trúc, có thể áp dụng pilot, rollout theo nhóm, chạy song song hoặc chuyển dần lưu lượng.
Trước khi cutover cần xác định:
· Phiên bản sẽ triển khai
· Thời điểm thay đổi
· Dữ liệu cần migration hoặc đồng bộ trước
· Kiểm tra trước và sau triển khai
· Người có quyền quyết định dừng triển khai
· Điều kiện rollback
· Các bước rollback cụ thể
· Cách xử lý giao dịch phát sinh trong thời gian chuyển đổi
Rollback phải khả thi về dữ liệu chứ không chỉ về mã nguồn. Nếu phiên bản mới đã thay đổi schema hoặc tạo giao dịch bên ngoài, việc đưa application về phiên bản cũ chưa chắc đưa toàn bộ hệ thống về trạng thái ban đầu.
NIST SP 800-47 tiếp cận kết nối hệ thống theo vòng đời gồm lập kế hoạch, thiết lập, duy trì và chấm dứt kết nối. Cách nhìn này phù hợp với thực tế rằng tích hợp không kết thúc tại thời điểm go-live.
Giám sát tích hợp sau khi đưa vào vận hành
Một tích hợp đang chạy không đồng nghĩa với một tích hợp đang chạy đúng. Sau go-live, cần quan sát cả tín hiệu kỹ thuật và tín hiệu nghiệp vụ.
Các chỉ số nên được chọn theo từng luồng, thường gồm:
· Số giao dịch thành công và thất bại
· Thời gian xử lý
· Tỷ lệ timeout
· Số lần retry
· Số message nằm trong dead-letter queue
· Độ trễ của hàng đợi
· Số bản ghi không đối soát được
· Tỷ lệ lỗi theo endpoint hoặc hệ thống đích
· Trạng thái token, certificate và dependency quan trọng
Log cần có correlation ID hoặc transaction ID đủ để theo dõi một giao dịch xuyên qua nhiều dịch vụ. Nếu mỗi hệ thống chỉ có log riêng mà không có định danh chung, việc tìm nguyên nhân của một lỗi end-to-end sẽ khó hơn đáng kể.
Các ngưỡng cảnh báo phải dựa vào baseline và yêu cầu dịch vụ cụ thể. Một tỷ lệ lỗi có thể chấp nhận đối với tác vụ báo cáo không nhất thiết chấp nhận được đối với giao dịch thanh toán.
Cuối cùng, thay đổi ở bất kỳ hệ thống liên quan nào cũng phải được xem xét tác động tới giao diện tích hợp. Version API, schema, certificate, quy tắc dữ liệu và dependency đều có thể khiến một kết nối từng ổn định trở thành điểm lỗi mới.
Tích hợp hệ thống công nghệ với hệ thống hiện có được thực hiện hiệu quả khi yêu cầu nghiệp vụ được chuyển thành hợp đồng tích hợp rõ ràng, kiến trúc được chọn theo đặc tính luồng dữ liệu, mô hình dữ liệu được chuẩn hóa, các tình huống lỗi được thiết kế trước và toàn bộ kết nối được kiểm thử trước khi chuyển đổi có kiểm soát.
Mục tiêu không chỉ là làm cho hai hệ thống giao tiếp được. Một tích hợp đạt yêu cầu phải giữ đúng dữ liệu và trạng thái nghiệp vụ, kiểm soát quyền truy cập, chịu được các lỗi có thể dự kiến, có khả năng truy vết và có phương án phục hồi khi thay đổi không thành công. Chính các điều kiện này quyết định kết nối có thể tồn tại ổn định trong hệ thống vận hành thực tế hay không.
Có nên kết nối trực tiếp vào cơ sở dữ liệu của hệ thống hiện có?
Chỉ nên thực hiện khi kiến trúc và quyền sở hữu hệ thống cho phép, đồng thời đã kiểm soát schema, transaction và bảo mật. Nếu hệ thống có API hoặc giao diện tích hợp chính thức, sử dụng giao diện đó thường giúp giảm phụ thuộc vào cấu trúc dữ liệu nội bộ. Kết nối trực tiếp vào database có thể trở nên dễ lỗi khi nhà cung cấp thay đổi schema hoặc logic xử lý.
Làm thế nào khi hệ thống cũ không có API?
Có thể cần adapter, middleware, trao đổi file, message interface hoặc cơ chế tích hợp khác mà hệ thống cũ thực sự hỗ trợ. Phương án được chọn phải dựa trên khả năng kỹ thuật của hệ thống, yêu cầu về độ trễ và mức rủi ro có thể chấp nhận; không nên cố áp dụng API nếu nền tảng cũ không hỗ trợ an toàn.
Khi nào có thể coi tích hợp đã hoàn thành?
Không phải khi hai hệ thống gọi được nhau lần đầu. Tích hợp chỉ có thể chuyển sang trạng thái vận hành khi các luồng cần thiết đã vượt qua tiêu chí kiểm thử, các trường hợp lỗi quan trọng có cách xử lý, dữ liệu có thể đối soát, bảo mật được kiểm tra, giám sát đã hoạt động và phương án rollback hoặc phục hồi đã được xác định.

GỬI Ý KIẾN BÌNH LUẬN
