
Cách đánh giá tương thích hệ thống công nghệ
Mục lục
- Đánh giá tương thích phải bắt đầu từ các điều kiện kỹ thuật có thể kiểm chứng
- Kiểm tra hạ tầng và môi trường chạy để phát hiện xung đột ngay từ đầu
- Tương thích dữ liệu phải được kiểm tra ở cả cấu trúc và ý nghĩa
- Giao thức và API phải tương thích về hợp đồng chứ không chỉ kết nối được
- Môi trường vận hành và bảo mật có thể làm một công nghệ tương thích về chức năng trở thành không tương thích
- Thử nghiệm tích hợp là bước xác nhận cuối cùng trước khi kết luận tương thích
Khả năng tương thích của công nghệ với hệ thống hiện có được đánh giá bằng cách kiểm tra đồng thời hạ tầng, môi trường chạy, dữ liệu, giao thức tích hợp, bảo mật và hành vi vận hành thực tế. Kết quả chỉ đáng tin cậy khi các yêu cầu kỹ thuật được chuyển thành tiêu chí đo lường và xác nhận bằng thử nghiệm trên môi trường gần với hệ thống thật.
Một công nghệ không thể được xem là tương thích chỉ vì có thể cài đặt hoặc kết nối thành công. Tương thích hệ thống công nghệ phải được xác nhận ở nhiều lớp: tài nguyên hạ tầng có đáp ứng yêu cầu hay không, dữ liệu có trao đổi đúng nghĩa hay không, giao thức và API có làm việc với nhau hay không, công nghệ có chạy ổn định trong môi trường hiện tại hay không và việc tích hợp có tạo ra xung đột bảo mật hoặc vận hành hay không.
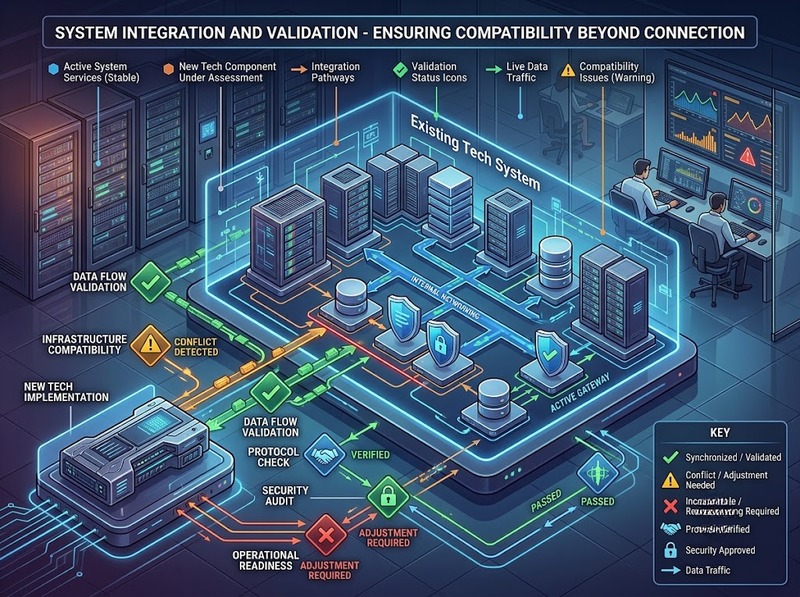
Vì vậy, cách đánh giá phù hợp là lập một ma trận yêu cầu tương thích, xác định tiêu chí đạt/không đạt cho từng lớp, sau đó kiểm chứng bằng thử nghiệm tích hợp và vận hành. Một thành phần chỉ nên được coi là tương thích khi các phụ thuộc bắt buộc đều được đáp ứng và không xuất hiện lỗi có khả năng làm sai dữ liệu, gián đoạn dịch vụ hoặc phá vỡ các chức năng hiện hữu.
Đánh giá tương thích phải bắt đầu từ các điều kiện kỹ thuật có thể kiểm chứng
Bước đầu tiên là chuyển khái niệm “có tương thích hay không” thành các điều kiện cụ thể. Thay vì kết luận chung rằng một công nghệ “phù hợp với hệ thống”, cần xác định chính xác nó phụ thuộc vào phần cứng nào, hệ điều hành hoặc runtime nào, kiểu dữ liệu nào, giao thức nào, cổng mạng nào, cơ chế xác thực nào và các dịch vụ trung gian nào.
Ở cấp phần mềm, tiêu chuẩn chất lượng ISO/IEC 25010 xem compatibility là một đặc tính chất lượng liên quan đến khả năng các hệ thống cùng tồn tại và trao đổi thông tin trong môi trường dùng chung. Điều này cho thấy tương thích không chỉ là vấn đề kết nối mà còn bao gồm khả năng phối hợp mà không gây ảnh hưởng bất lợi đến các thành phần khác.
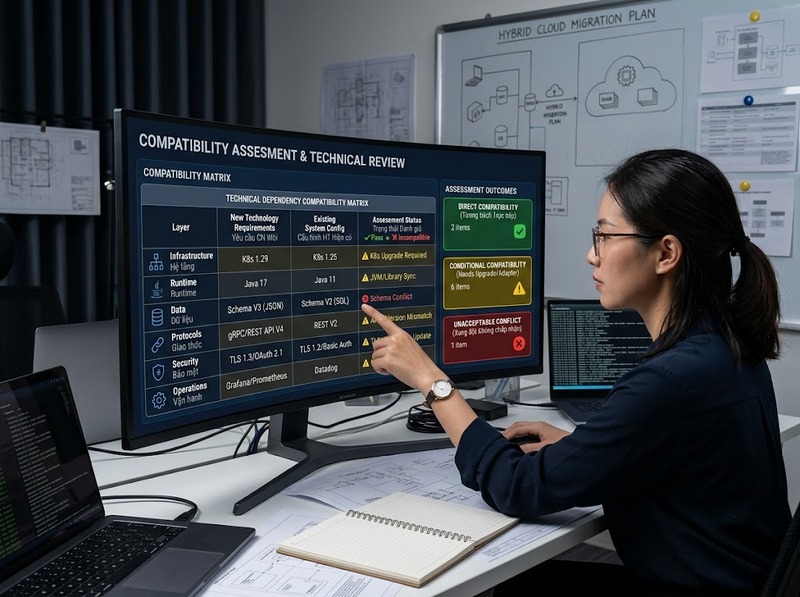
Một ma trận đánh giá có thể sử dụng các trạng thái như:
|
Thành phần kiểm tra |
Tiêu chí đánh giá |
Kết quả mong đợi |
|
Hạ tầng |
CPU, RAM, lưu trữ, mạng, kiến trúc xử lý |
Đáp ứng mức tối thiểu và tải dự kiến |
|
Runtime |
Hệ điều hành, thư viện, framework, container |
Phiên bản được hỗ trợ và không xung đột phụ thuộc |
|
Dữ liệu |
Schema, kiểu dữ liệu, encoding, khóa, timezone |
Không mất hoặc biến đổi sai ý nghĩa dữ liệu |
|
Giao thức |
API, HTTP, TCP/IP, message protocol |
Hai phía hiểu cùng cấu trúc và quy tắc trao đổi |
|
Bảo mật |
TLS, xác thực, phân quyền, chứng thư |
Đáp ứng chính sách hiện hành |
|
Vận hành |
Logging, monitoring, backup, failover |
Có thể vận hành trong quy trình hiện tại |
Một tiêu chí quan trọng là phân biệt compatible, compatible with adaptation và incompatible. Công nghệ cần một adapter, gateway hoặc lớp chuyển đổi vẫn có thể triển khai được, nhưng chi phí và rủi ro khác đáng kể so với trường hợp tương thích trực tiếp.
Kiểm tra hạ tầng và môi trường chạy để phát hiện xung đột ngay từ đầu
Tương thích hạ tầng được đánh giá bằng cách so sánh yêu cầu của công nghệ mới với năng lực và cấu hình thực tế của hệ thống hiện có. Các thông số cần kiểm tra không chỉ gồm CPU, RAM và dung lượng lưu trữ mà còn có kiến trúc bộ xử lý, hệ điều hành, filesystem, network topology, container runtime, driver và các thư viện phụ thuộc.
Ví dụ, một ứng dụng có đủ RAM để chạy vẫn có thể không tương thích nếu binary được biên dịch cho kiến trúc khác, yêu cầu phiên bản runtime không tồn tại trên máy chủ hoặc phụ thuộc một thư viện xung đột với ứng dụng đang vận hành.
Cần kiểm tra hai mức tài nguyên khác nhau:
· Mức tối thiểu để công nghệ có thể khởi động và thực hiện chức năng
· Mức vận hành để công nghệ đáp ứng tải thực tế mà không làm suy giảm dịch vụ hiện hữu
Sự khác biệt này rất quan trọng. Một thử nghiệm cài đặt thành công trên máy chủ nhàn rỗi không chứng minh hệ thống sẽ tương thích khi CPU, bộ nhớ, I/O hoặc băng thông cùng được chia sẻ với các workload hiện tại.
Với môi trường ảo hóa hoặc container, cần kiểm tra thêm giới hạn tài nguyên, network policy, volume, secret, service discovery và cách công nghệ xử lý việc restart hoặc di chuyển instance. Nếu hệ thống hiện tại yêu cầu high availability, khả năng khởi động lại hoặc failover cũng trở thành điều kiện tương thích chứ không chỉ là yêu cầu vận hành phụ.
Tương thích dữ liệu phải được kiểm tra ở cả cấu trúc và ý nghĩa
Hai hệ thống có thể trao đổi thành công một file JSON, XML hoặc một bản ghi qua API nhưng vẫn không tương thích về dữ liệu. Nguyên nhân là tương thích cú pháp không đảm bảo tương thích ngữ nghĩa.
Việc đánh giá cần kiểm tra ít nhất schema, kiểu dữ liệu, độ dài trường, giá trị null, khóa định danh, encoding, đơn vị đo, định dạng ngày giờ, timezone và quy tắc ánh xạ dữ liệu. Ví dụ, một trường date được hai hệ thống chấp nhận về mặt cú pháp nhưng một bên hiểu theo UTC còn bên kia xử lý theo giờ địa phương có thể tạo ra sai lệch mà quá trình truyền dữ liệu vẫn báo thành công.
Đối với dữ liệu số, cần kiểm tra precision và scale. Việc chuyển từ kiểu có độ chính xác cao sang kiểu có độ chính xác thấp hơn có thể làm tròn hoặc mất giá trị. Với mã định danh, cần xác định liệu hệ thống mới có giữ nguyên khóa hiện hữu hay tạo khóa mới và cách hai hệ thống đối chiếu chúng.
Khả năng tương thích dữ liệu nên được xác minh qua ba phép thử:
1. Đọc dữ liệu hiện hữu để kiểm tra công nghệ mới có diễn giải chính xác dữ liệu cũ hay không
2. Ghi dữ liệu mới để xác minh hệ thống hiện tại vẫn sử dụng được dữ liệu do công nghệ mới tạo ra
3. Round-trip test bằng cách truyền dữ liệu qua các thành phần rồi so sánh kết quả với dữ liệu ban đầu
Nếu round-trip làm mất trường, thay đổi đơn vị, encoding, thứ tự thời gian hoặc ý nghĩa nghiệp vụ, hai hệ thống chưa thể coi là tương thích dù request và response đều thành công.
Giao thức và API phải tương thích về hợp đồng chứ không chỉ kết nối được
Ở lớp tích hợp, việc hai máy chủ mở được kết nối mạng chỉ chứng minh connectivity. Tương thích thực sự yêu cầu hai phía cùng hiểu giao thức, cấu trúc thông điệp và quy tắc xử lý.
Với API, cần đối chiếu endpoint, HTTP method, parameter, header, authentication, request schema, response schema, mã trạng thái, pagination, timeout và cơ chế xử lý lỗi. Nếu API có versioning, phải xác định rõ phiên bản mà hệ thống hiện tại đang sử dụng có được công nghệ mới hỗ trợ hay không.
Một lỗi phổ biến là chỉ kiểm tra “happy path”. Ví dụ, request hợp lệ trả về 200 không chứng minh integration đã hoàn chỉnh. Cần thử cả dữ liệu thiếu, dữ liệu sai, timeout, request lặp, lỗi xác thực, giới hạn tốc độ và phản hồi từ dịch vụ phụ thuộc.
Đối với kiến trúc bất đồng bộ, các yếu tố như định dạng message, ordering, duplicate delivery, acknowledgment và retry cũng phải được kiểm tra. Một consumer không xử lý idempotency đúng cách có thể tạo bản ghi trùng khi message được gửi lại, mặc dù broker và hai ứng dụng vẫn kết nối bình thường.
Tương tự, việc cùng sử dụng một tên giao thức chưa đủ để kết luận tương thích. Hai phía còn phải thống nhất phiên bản, tùy chọn được hỗ trợ, phương thức mã hóa và chính sách bảo mật. Những khác biệt này thường chỉ xuất hiện trong integration test thay vì kiểm tra kết nối đơn giản.
Môi trường vận hành và bảo mật có thể làm một công nghệ tương thích về chức năng trở thành không tương thích
Một công nghệ hoạt động trong phòng thử nghiệm vẫn có thể thất bại khi đưa vào hệ thống thật vì môi trường vận hành đặt ra các điều kiện khác. Vì vậy, đánh giá tương thích cần bao gồm firewall, proxy, DNS, certificate, identity provider, quyền truy cập, logging, monitoring, backup và các chính sách triển khai.
Ở lớp bảo mật, cần xác nhận hai phía có giao nhau về giao thức mã hóa và cơ chế xác thực. Nếu một thành phần yêu cầu phương thức hoặc phiên bản giao thức mà thành phần còn lại không hỗ trợ, kết nối có thể bị từ chối ngay cả khi ứng dụng tương thích về mặt chức năng.
Phân quyền cũng phải được kiểm tra ở mức thao tác thực tế. Một service account có thể đăng nhập thành công nhưng không có quyền đọc bảng dữ liệu, ghi object storage hoặc gọi một API phụ thuộc. Vì vậy, authentication thành công không đồng nghĩa authorization đã tương thích.
Các yêu cầu vận hành cũng cần được xem như một phần của compatibility. Nếu nền tảng hiện tại thu thập log tập trung nhưng công nghệ mới chỉ ghi log vào filesystem cục bộ và không có phương án tích hợp phù hợp, khả năng giám sát và điều tra sự cố có thể bị suy giảm.
Ngoài ra cần đánh giá tác động ngược lên hệ thống hiện hữu. Một agent mới tiêu thụ quá nhiều I/O, một thư viện thay đổi dependency dùng chung hoặc một dịch vụ sử dụng cổng đã bị chiếm đều là các trường hợp công nghệ hoạt động độc lập nhưng không thể cùng tồn tại an toàn với môi trường hiện tại.
Thử nghiệm tích hợp là bước xác nhận cuối cùng trước khi kết luận tương thích
Tài liệu kỹ thuật giúp xác định khả năng tương thích dự kiến; thử nghiệm mới xác nhận tương thích thực tế. Môi trường kiểm thử vì thế nên tái tạo những yếu tố có ảnh hưởng trực tiếp đến integration như phiên bản hệ điều hành, cấu hình mạng, dữ liệu đại diện, cơ chế xác thực và các dịch vụ phụ thuộc.
Một quy trình kiểm chứng có thể thực hiện theo thứ tự:
1. Inventory hệ thống hiện hữu để ghi lại phiên bản, dependency, giao thức, dữ liệu và chính sách vận hành
2. Lập compatibility matrix giữa yêu cầu của công nghệ và cấu hình hiện tại
3. Xác định blocker là những điều kiện bắt buộc nhưng hệ thống chưa đáp ứng
4. Thử nghiệm interface và dữ liệu với cả trường hợp bình thường lẫn lỗi
5. Thử nghiệm tải và tài nguyên trong điều kiện gần với vận hành thật
6. Thử nghiệm bảo mật và quyền truy cập theo chính sách hiện hành
7. Kiểm tra regression để xác nhận tích hợp mới không phá vỡ chức năng cũ
8. Ghi nhận workaround và residual risk trước khi đưa ra quyết định
Không nên gộp mọi tiêu chí thành một điểm trung bình đơn giản. Một hệ thống có thể đạt phần lớn tiêu chí nhưng vẫn không thể triển khai nếu thất bại ở một điều kiện bắt buộc, chẳng hạn không đọc được schema dữ liệu, không hỗ trợ cơ chế xác thực đang dùng hoặc gây xung đột với runtime cốt lõi.
Do đó, mô hình đánh giá phù hợp hơn là kết hợp điều kiện bắt buộc và điểm số mức độ phù hợp. Các blocker phải đạt trước; sau đó mới dùng các tiêu chí như hiệu năng, độ phức tạp tích hợp, khả năng vận hành và mức độ cần adaptation để so sánh mức phù hợp.
Một kết quả đánh giá nên phân loại rõ:
|
Kết quả |
Ý nghĩa |
|
Tương thích trực tiếp |
Đáp ứng các điều kiện bắt buộc và không cần thay đổi đáng kể |
|
Tương thích có điều kiện |
Có thể sử dụng sau khi cấu hình, nâng cấp hoặc bổ sung adapter |
|
Tương thích nhưng rủi ro cao |
Hoạt động kỹ thuật nhưng có giới hạn đáng kể về vận hành, hiệu năng hoặc bảo mật |
|
Không tương thích |
Có blocker không thể khắc phục trong phạm vi triển khai |
Cách phân loại này giúp quyết định dựa trên bằng chứng thay vì chỉ dựa vào việc công nghệ “có chạy được” hay không.
Khả năng tương thích của công nghệ với hệ thống hiện có được đánh giá chính xác nhất khi xem nó như một bài toán nhiều lớp. Hạ tầng phải đủ và không xung đột, dữ liệu phải giữ nguyên cấu trúc lẫn ý nghĩa, giao thức và API phải thống nhất hợp đồng trao đổi, còn môi trường vận hành phải đáp ứng các yêu cầu về mạng, bảo mật, giám sát và độ ổn định.
Tài liệu kỹ thuật có thể giúp loại trừ sớm các trường hợp không phù hợp, nhưng kết luận cuối cùng nên dựa trên compatibility matrix và thử nghiệm tích hợp trong điều kiện đại diện cho hệ thống thật. Một công nghệ chỉ nên được xem là tương thích khi không còn blocker bắt buộc, các luồng dữ liệu và giao tiếp hoạt động đúng, đồng thời việc tích hợp không làm suy giảm chức năng hoặc khả năng vận hành của hệ thống hiện hữu.

GỬI Ý KIẾN BÌNH LUẬN
